
Une entreprise de location conserve plus de données personnelles qu'on ne le pense : noms, adresses, numéros de téléphone, paiements et parfois une copie de pièce d'identité pour la caution. Cela vous rend intéressant pour les fraudeurs, et cela vous rend responsable au titre du RGPD. Pas besoin d'un service informatique pour bien faire les choses. Cet article vous montre où se trouvent les vrais risques, ce que la loi attend de vous et quelles mesures vous pouvez prendre en un après-midi.
En résumé
- Les plus grands risques pour une petite entreprise de location sont les mots de passe volés, le phishing et les données clients qui traînent dans les e-mails et les tableurs.
- Le RGPD vous demande de ne collecter que ce dont vous avez besoin, de le stocker en sécurité, pas plus longtemps que nécessaire, et d'informer vos clients de ce que vous en faites.
- Limitez les copies de pièces d'identité : contentez-vous de regarder le document, ou faites une copie masquée.
- La validation en deux étapes sur votre messagerie, un compte distinct par employé et des paiements via un prestataire de paiement couvrent l'essentiel du risque.
Sommaire
- Pourquoi une entreprise de location est une cible
- Les cinq risques qui comptent vraiment
- Ce que le RGPD exige d'une entreprise de location
- Pièces d'identité et cautions : les bonnes pratiques
- Gérer les paiements en toute sécurité
- Des comptes et des mots de passe en ordre
- Repérer le phishing et les faux clients
- FAQ
Pourquoi une entreprise de location est une cible
Les fraudeurs ne cherchent pas les grandes entreprises, mais les cibles faciles. Une entreprise de location possède trois choses qui les attirent :
- Des données personnelles. Nom, adresse, numéro de téléphone et adresse e-mail de centaines de clients, parfois avec une copie de pièce d'identité.
- Des flux d'argent. Des paiements et des cautions, souvent via des demandes et des liens de paiement. Exactement le type de message que les fraudeurs imitent.
- Des objets de valeur. Quelqu'un se fait passer pour un client avec des données volées et repart avec votre remorque ou votre appareil photo.
En plus, les petites entreprises utilisent souvent un seul mot de passe partagé, gardent les données clients dans leur boîte de réception et n'ont pas le temps d'y penser. Ce n'est pas un reproche, mais c'est précisément là que les choses tournent mal.
Les cinq risques qui comptent vraiment
| Risque | Comment cela arrive | Combien cela coûte-t-il ? |
|---|---|---|
| Mot de passe volé | Le même mot de passe pour la messagerie, la boutique en ligne et le compte de paiement : une fuite, et tout est ouvert | Accès à vos clients, à votre argent et à votre réputation |
| Hameçonnage | Un e-mail annonçant « votre paiement a échoué » ou « votre compte va être bloqué », avec une fausse page de connexion | Vos identifiants de connexion, et donc tout ce qui précède |
| Faux client | Une réservation avec des données volées ou un faux justificatif de paiement, retirée et jamais rendue | Le produit et la caution |
| Données qui traînent | Des tableurs de données clients en pièce jointe, des photos de pièces d'identité sur votre téléphone | Une violation de données à signaler |
| Appareil perdu | Un ordinateur portable ou un téléphone sans verrouillage d'écran, connecté à tout | Tout ce qui est ouvert sur cet appareil |
Remarquez qu'aucun de ces risques ne nécessite de hackers chevronnés. Il suffit d'un mot de passe, d'un moment d'inattention ou d'un fichier au mauvais endroit.
Ce que le RGPD exige d'une entreprise de location
Le Règlement général sur la protection des données (RGPD) s'applique à toute entreprise qui traite des données personnelles, même si vous ne louez que des châteaux gonflables. En clair, il se résume à six points :
- Uniquement ce dont vous avez besoin. Pour une location, il vous faut un nom, des coordonnées, une adresse de livraison ou de facturation et le paiement. En général, ni date de naissance ni numéro d'identification national.
- Dites ce que vous faites. Une politique de confidentialité sur votre site, qui explique quelles données vous conservez, pourquoi et pendant combien de temps.
- Stockez-les en sécurité. Pas dans des e-mails et des tableurs épars, mais dans un système accessible uniquement aux personnes qui en ont besoin.
- Pas plus longtemps que nécessaire. Les factures doivent être conservées plusieurs années pour des raisons fiscales ; une copie de pièce d'identité, pas au-delà de la période de location.
- Vos clients ont des droits. Ils peuvent demander quelles données vous détenez et les faire supprimer, dans la mesure où vous n'êtes pas légalement tenu de les conserver.
- Une violation de données ? Signalez-la. Si vous perdez des données qui présentent un risque pour vos clients, signalez-le à votre autorité de protection des données dans les 72 heures. La Commission européenne explique les règles et renvoie vers l'autorité de chaque pays.
Ceci est un résumé pratique, pas un avis juridique. En cas de doute sur votre situation, renseignez-vous auprès de votre autorité de protection des données ou d'un conseiller.
Pièces d'identité et cautions : les bonnes pratiques
Pour les articles coûteux, vous voulez savoir à qui vous avez affaire. Photocopier un passeport et le ranger dans un classeur est la méthode la plus risquée : c'est exactement le document dont quelqu'un d'autre a besoin pour se faire passer pour votre client. Des options plus sûres :
- Regardez le document au retrait et comparez le nom et la photo avec la réservation. Vous n'avez rien à conserver.
- Notez tout au plus le type de document et les derniers chiffres sur la commande, si vous voulez pouvoir prouver plus tard que vous avez vérifié.
- Si vous avez vraiment besoin d'une copie, demandez au client de faire une copie masquée, sans photo ni numéro d'identification national, et supprimez-la après le retour.
- Faites payer la caution en ligne au moment de la réservation. Un paiement via un prestataire de paiement est lié à un compte bancaire au nom du client et en dit souvent plus qu'une copie.
Gérer les paiements en toute sécurité
Ne laissez jamais passer de données de carte ou de coordonnées bancaires par vous. Un prestataire de paiement comme Mollie traite le paiement sur sa propre page sécurisée ; vous voyez seulement si le paiement a été effectué. Cela présente trois avantages :
- vous ne conservez aucune donnée de paiement, elle ne peut donc pas fuiter de chez vous ;
- les clients paient à la réservation, ce qui élimine les fausses réservations du type « je paierai au retrait » ;
- le statut du paiement figure sur la commande, un faux justificatif envoyé par e-mail ne sert donc à rien.
Et évitez autant que possible d'envoyer des liens de paiement dans des messages isolés. Les clients habitués à vos vrais liens se laissent moins facilement piéger par un faux.
Des comptes et des mots de passe en ordre
C'est ici que le gain est le plus important, et c'est ce qui coûte le moins :
- La validation en deux étapes sur votre messagerie. Qui a accès à votre messagerie peut réinitialiser le mot de passe de tous vos autres comptes. Activez la validation en deux étapes pour votre messagerie, votre prestataire de paiement et votre banque, dans cet ordre.
- Un gestionnaire de mots de passe. Un mot de passe principal solide et, pour chaque service, un mot de passe long et unique que vous n'avez pas à retenir.
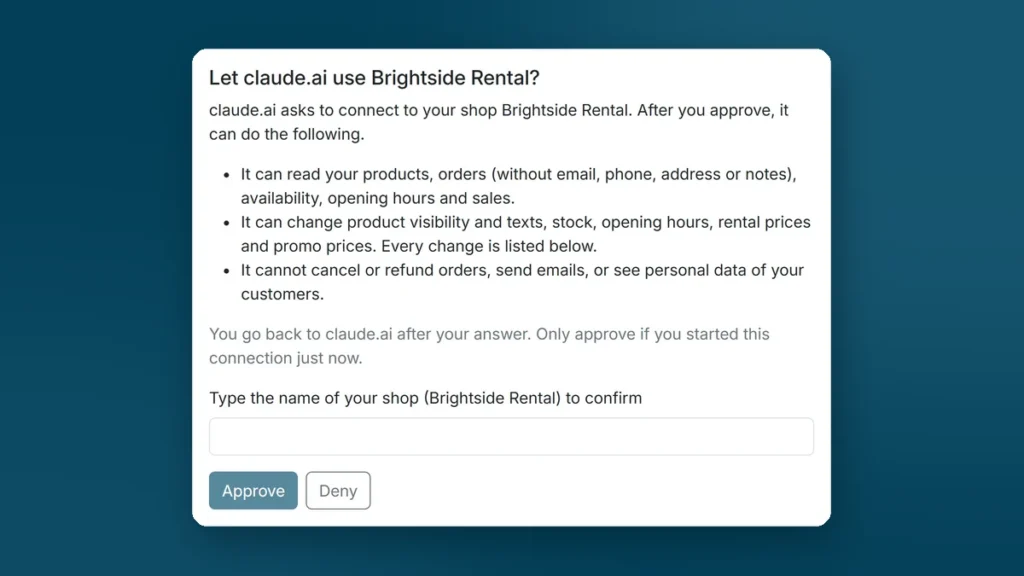
- Un compte distinct par employé. Pas d'identifiant partagé. Dans Be-Bookable, vous invitez les membres de votre équipe avec leur propre rôle: une personne qui remet et récupère le matériel n'a pas besoin de voir votre chiffre d'affaires ni vos paramètres. Si quelqu'un part, il vous suffit de désactiver son compte.
- Connexion avec Google. Si votre compte Google utilise la validation en deux étapes, vous pouvez vous connecter à Be-Bookable avec ce compte et bénéficier de la même protection.
- Verrouillez vos appareils. Verrouillage d'écran sur le téléphone et l'ordinateur, et mises à jour activées. Un téléphone perdu devient alors un désagrément, pas une violation de données.
Repérer le phishing et les faux clients
- L'urgence est le signal d'alerte. « Sous 24 heures », « votre compte va être bloqué », « paiement échoué » : ouvrez vous-même le site via vos favoris plutôt que via le lien.
- Regardez l'adresse, pas le nom. Le nom de l'expéditeur est facile à falsifier ; le domaine après le @ ne l'est pas.
- Un justificatif par e-mail ou par message ne compte pas. Seul compte le statut du paiement dans votre propre système ou chez votre prestataire de paiement.
- Demande inhabituelle, vérification supplémentaire. Un nouveau client qui veut faire retirer un kit coûteux par « un ami », ou qui veut payer autrement : appelez-le.
Vous voulez aller plus loin ? Le guide du NCSC britannique pour les petites entreprises (en anglais) est un point de départ clair et gratuit.
Liste de contrôle : sécurité et confidentialité en un après-midi
- Validation en deux étapes sur la messagerie, le prestataire de paiement et la banque
- Gestionnaire de mots de passe utilisé, aucun mot de passe réutilisé
- Chaque employé a son propre compte, avec uniquement les droits nécessaires
- Verrouillage d'écran et mises à jour sur tous les appareils
- Paiements via un prestataire de paiement, aucune donnée de carte chez vous
- Politique de confidentialité sur votre site et consentement à la réservation
- Plus de données clients dans des e-mails et des tableurs épars
- Règle pour les pièces d'identité : regarder plutôt que copier
- Savoir quoi faire en cas de violation de données (signalement sous 72 heures)
Questions fréquentes sur la sécurité et la confidentialité
Puis-je copier une pièce d'identité lors d'une location ?
Soyez prudent. De préférence, contentez-vous de regarder le document. Si vous avez vraiment besoin d'une copie, demandez au client de faire une copie masquée, sans photo ni numéro d'identification national, et supprimez-la après la période de location. Pour votre situation, renseignez-vous auprès de votre autorité de protection des données.
Une petite entreprise de location doit-elle respecter le RGPD ?
Oui. Le RGPD s'applique à toute entreprise qui traite des données personnelles, quelle que soit sa taille. Pour une petite entreprise, cela revient surtout à collecter peu de données, à les stocker en sécurité, à avoir une politique de confidentialité et à ne pas les conserver plus longtemps que nécessaire.
Combien de temps puis-je conserver les données clients ?
Aussi longtemps que nécessaire pour la finalité prévue. Les factures doivent être conservées plusieurs années pour des raisons fiscales. Les données dont vous n'aviez besoin que pour la location, comme une copie de pièce d'identité, doivent être supprimées ensuite.
Que faire en cas de violation de données ?
Limitez les dégâts (changez les mots de passe, bloquez le compte), identifiez les données concernées et signalez la violation à votre autorité de protection des données dans les 72 heures si elle présente un risque pour vos clients. Si le risque est élevé, informez aussi les clients eux-mêmes.
Payer via Mollie est-il sûr ?
Oui. Le client paie sur la page sécurisée de Mollie, et vous ne conservez vous-même aucune donnée de carte ni coordonnée bancaire. L'argent arrive sur votre propre compte Mollie ; Be-Bookable ne prend aucune commission.
Quelle est la mesure la plus importante si je ne dois en prendre qu'une ?
La validation en deux étapes sur votre messagerie. Avec votre adresse e-mail, quelqu'un peut réinitialiser les mots de passe de presque tous vos autres comptes.
Sources
Commission européenne sur la protection des données (commission.europa.eu), guide pour les petites entreprises du National Cyber Security Centre britannique (ncsc.gov.uk), autorité néerlandaise de protection des données (autoriteitpersoonsgegevens.nl). Be-Bookable : fonctionnalités Utilisateurs et rôles et Paiements en ligne, octobre 2026.
Commencez par votre messagerie
Activez dès aujourd'hui la validation en deux étapes et donnez à chaque employé son propre compte. Le reste de la liste de contrôle suivra.